Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.
Gli aggressori stanno sfruttando attivamente CVE-2026-58115, vulnerabilità di severità massima nel componente Node-RED dei gateway industriali Siemens SIMATIC IoT2050. La prima osservazione documentata risale al 30 ottobre 2026, quando i ricercatori di VulnCheck hanno rilevato exploit contro i propri honeypot. La criticità del caso non sta solo nel punteggio CVSS 10.0, ma nella persistenza del meccanismo di backdoor: i flussi malevoli di Node-RED sopravvivono al riavvio del dispositivo, rendendo necessaria una verifica della configurazione oltre l'aggiornamento firmware.
- CVE-2026-58115 è classificata CWE-306 (Missing Authentication for Critical Function) con CVSS 10.0 sia nella versione 3.1 che 4.0, secondo il record ufficiale su cve.org
- L'exploit attivo osservato il 30 ottobre 2026 utilizza una singola richiesta POST /flows con triplice livello di codifica per distribuire binari bot e installare backdoor HTTP persistenti
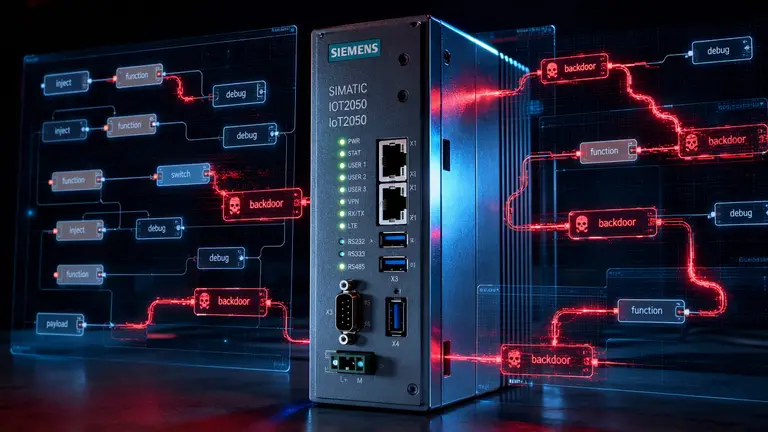
- La backdoor si configura come endpoint HTTP interno a Node-RED, collegato a un nodo exec con privilegi elevati, e mantiene l'accesso dopo i riavvii perché salvata nei flussi di configurazione
- Siemens ha rilasciato la correzione in agosto 2026 con la versione V4.3.4-1; la patch non rimuove i flussi compromessi preesistenti
- Le osservazioni provengono esclusivamente da honeypot VulnCheck: non è confermata compromissione di dispositivi di produzione
Il meccanismo dell'attacco: una richiesta, tre strati di codifica
L'exploit non richiede autenticazione. L'interfaccia HTTP di Node-RED, in assenza di credenziali configurate, accetta richieste remote che modificano i flussi di elaborazione dati. Secondo Patrick Garrity, ricercatore di VulnCheck, «la richiesta dell'attaccante era un exploit completo: ha distribuito un flusso Node-RED, lo ha attivato automaticamente e ha scaricato un binario da un server sotto controllo dell'aggressore, il tutto dietro tre livelli di codifica».
Il binario, denominato bot-linux-amd64, viene scaricato tramite wget o curl dall'indirizzo 85.215.73[.]250 nella directory /dev/shm/.b. Questa collocazione in memoria volatile significa che il bot non sopravviverebbe a un riavvio. Gli operatori hanno però previsto una seconda fase: lo script wget.sh recuperato dallo stesso server e il file .sys_update da 45.194.90[.]57:38472, salvato come /tmp/.kworker. VulnCheck non è riuscita a recuperare questi payload per l'analisi: la loro funzionalità rimane sconosciuta.
La componente persistente è un endpoint HTTP configurato all'interno del flusso Node-RED, tipicamente su percorsi come /cmd o nomi casuali. Il flusso include un nodo function collegato a un nodo exec con il parametro addpay attivato, che esegue i comandi ricevuti via HTTP con i privilegi massimi del sistema operativo sottostante. Poiché i flussi Node-RED vengono salvati nella configurazione persistente del dispositivo, la backdoor resiste ai riavvii: la persistenza è propria della configurazione Node-RED, non di un malware in memoria RAM.
«Questa backdoor sopravvive anche se un impianto residente in memoria viene perso al riavvio» — Patrick Garrity, VulnCheck
L'indirizzo dell'aggressore: opportunismo, non APT mirata
L'indirizzo IP 4.201.105[.]116, geolocalizzato in Brasile nello spazio di indirizzi cloud Microsoft AS8075, non appartiene a un'operazione mirata contro settori specifici. Tra il 30 ottobre e il 1 novembre 2026, lo stesso indirizzo ha inviato 16 tentativi di exploit contro la vulnerabilità Siemens e 125 richieste complessive distribuite su 8 CVE diversi, secondo i dati di VulnCheck riportati da SQ Magazine.
L'attività include scansioni contro vulnerabilità in Apache Solr, Gitea, MLflow, Traefik e Joomla, alcune con età di sette anni. Questo profilo è coerente con un'operazione di mass scanning opportunistica, non con una campagna attribuibile a un attore avanzato persistente. L'identità degli operatori e il loro movente non emergono dai dati disponibili.
Perché la patch non basta a risanare
Siemens ha pubblicato l'avviso SSA-834709 e reso disponibile il firmware V4.3.4-1 in agosto 2026. La correzione riguarda quattro varianti di prodotto — IoT2050 Advanced, Basic, M.2 e SM — tutte con Industrial OS e Node-RED installato. L'installazione dell'aggiornamento, tuttavia, non rimuove eventuali flussi Node-RED compromessi presenti nella configurazione.
I gateway IoT2050 operano tipicamente come ponte tra reti di impianto (OT) e infrastrutture IT o cloud. La compromissione di questi dispositivi consente l'esecuzione di codice arbitrario con privilegi massimi sul sistema operativo sottostante, con potenziale impatto sui segmenti di controllo industriale connessi.
Il divario di circa tre mesi tra pubblicazione della patch e inizio dell'exploitazione attiva è documentato nei dati VulnCheck. Non emergono dati sul numero totale di sistemi IoT2050 esposti su Internet né su eventuali compromissioni in ambienti non-honeypot.
Cosa fare adesso
- Verificare la presenza di flussi anomali nella configurazione Node-RED di ogni dispositivo IoT2050, cercando endpoint HTTP non documentati o nodi exec collegati a ingressi web
- Aggiornare al firmware V4.3.4-1 o successivo per tutte le varianti interessate, seguendo le indicazioni dell'avviso ufficiale Siemens SSA-834709
- Disinstallare Node-RED se non necessario per le funzioni operative del gateway, eliminando così la superficie di attacco
- Applicare l'autenticazione all'interfaccia HTTP di Node-RED dove richiesto dalle operazioni, utilizzando le modalità supportate dall'ambiente (credenziali, OAuth, OpenID o basic auth)
Limiti delle fonti e contesto
Le osservazioni su CVE-2026-58115 provengono esclusivamente da honeypot VulnCheck: non è confermata compromissione di dispositivi di produzione. VulnCheck non ha potuto recuperare i payload wget.sh e .sys_update per l'analisi, né ha analizzato il binario bot-linux-amd64: la funzionalità effettiva del bot rimane sconosciuta. La CVE non risulta inserita nel catalogo CISA KEV alla data delle fonti disponibili.
La persistenza della backdoor è un effetto della architettura di Node-RED, dove i flussi sono file di configurazione salvati su disco: il riavvio li ricarica automaticamente. La patch corregge la vulnerabilità di autenticazione mancante, ma non scansiona né rimuove configurazioni preesistenti. Questa distinzione è materiale per la risposta agli incidenti: l'aggiornamento firmware senza verifica dei flussi lascia attiva una backdoor già installata.
Il nodo del problema
CVE-2026-58115 è classificata CWE-306: Missing Authentication for Critical Function. Il record ufficiale su cve.org assegna il punteggio massimo di 10.0 in entrambe le versioni CVSS 3.1 e 4.0. L'autenticazione per l'interfaccia HTTP di Node-RED non è obbligatoria per default nella configurazione interessata, permettendo richieste remote non autenticate che modificano i flussi di elaborazione.
Questa caratteristica, combinata con la capacità di Node-RED di eseguire comandi di sistema tramite il nodo exec, trasforma una singola richiesta HTTP in un vettore di esecuzione remota con privilegi elevati. I flussi malevoli, una volta salvati, diventano indistinguibili da configurazioni legittime a meno di un'ispezione manuale.
Patrick Garrity di VulnCheck ha descritto la vulnerabilità come «trivial to weaponize». La semplicità dell'exploit — una sola richiesta POST senza autenticazione — spiega l'inclusione di CVE-2026-58115 in una campagna di scanning di massa contro obiettivi multipli e settoriali diversi.
Fonti
- thehackernews.com
- sqmagazine.co.uk
- dev.to
- securitypointbreak.com
- cve.org
- cert-portal.siemens.com
- cisa.gov
- news.lavx.hu
- techzine.eu
- threat-intelligence.redeyesecurity.com
Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.