Cybersecurity
Cybersecurity raccoglie analisi su vulnerabilità, exploit, patch management, ransomware, supply chain, AI security e threat intelligence. Gli articoli aiutano professionisti IT, sviluppatori e security analyst a seguire minacce operative, aggiornamenti dei vendor e trend tecnici.
Da approfondire
L'Air Force comprava chiavette USB dal mercato di Kabul per le missioni in Afghanistan
Ex CISO Air Force rivela che piloti compravano chiavette USB da venditori afghani per pianificare missioni.
PEERSTITCH si nasconde nella memoria dei firewall FortiGate
Unit 42 descrive PEERSTITCH, un malware che si integra nei daemon dei firewall FortiGate. L’indagine collega l’intrusione a FortiManag…
CenterPoint: esposti dati di 1 milione di texani, nessun avviso ai clienti
Il Texas Attorney General certifica la violazione di CenterPoint Energy: nomi, indirizzi e dati sensibili di oltre un milione di resid…
Cisco SEG sotto assedio: terzo zero-day in un anno, root via email
Cisco corregge CVE-2026-76519 in Secure Email Gateway: CVSS 9,8 e sfruttamento attivo. Un allegato email può consentire comandi con pr…
AhsayCBS sotto attacco: da un booleano Java a RCE come SYSTEM
Due vulnerabilità in AhsayCBS permettono RCE come SYSTEM/root tramite un flag JSON controllabile dall'attaccante. Exploitation attiva…
Hirudo sostituisce le app bancarie Android con copie manomesse
Un nuovo malware Android denominato Hirudo ha modificato il modo in cui i trojan bancari aggrediscono le applicazioni protette.
Vghost, la falla del kernel Linux trovata dall'IA di Tencent in due ore
Vghost è una vulnerabilità nel vhost del kernel Linux scoperta con l'assistente Corvus AI di Tencent.
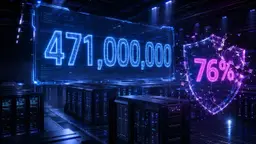
471 milioni di notifiche di breach, ma solo il 24% dice come è successo
Nel primo semestre 2026 sono arrivate 471 milioni di notifiche di data breach, ma solo il 24% indica l'attack vector.
Arresto FBI di negoziatore ransomware: il settore sotto accusa
Edward Dubrovsky, 54 anni, arrestato dall'FBI in Pennsylvania il 7 ottobre 2026 per accuse di estorsione.
CVE-2026-39919: RCE via PDF in Ghostscript, il sandbox -dSAFER non basta
Un heap buffer overflow nel decoder JPEG 2000 di Ghostscript consente esecuzione remota di codice non autenticata attraverso PDF malev…
Patch Tuesday ottobre 2026: 1.413 CVE e il test dei "risk cohort"
Microsoft ha rilasciato il Patch Tuesday più voluminoso della sua storia con 1.413 CVE.
Meta notifica 1.500 persone dopo l'accesso non autorizzato a repository GitHub
Meta notifica circa 1.500 persone dopo accesso non autorizzato a repository GitHub. Il 99% dei dati era codice aziendale, l'1% informa…