Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.
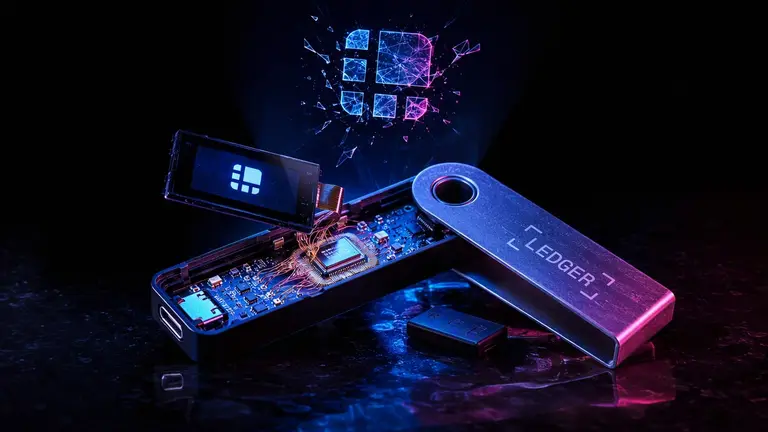
Ledger ha confermato il 9 ottobre 2026 che almeno un dispositivo Nano X compromesso conteneva un impianto hardware non autorizzato, venduto tramite il rivenditore sud-est asiatico CryptoBilis. Il componente, nascosto dietro lo schermo OLED, cattura l'output del display e le pressioni dei tasti per identificare la seed phrase, poi la trasmette via rete cellulare LTE. L'incidente ha causato perdite stimate tra 86 e 93 milioni di dollari, anche se la fonte non stabilisce se l'impianto abbia effettivamente causato tutte le perdite riportate o solo parte.
- Ledger ha confermato un impianto hardware non autorizzato in almeno un dispositivo Nano X, con tutti i casi verificati riconducibili al rivenditore CryptoBilis
- L'impianto utilizza un MCU STM32G431KBU6, eSIM 2x2 mm e modulo LTE schermato per catturare l'output del display e le pressioni dei tasti
- Il dispositivo ha superato il "Genuine Check" di Ledger perché il Secure Element originale rimaneva intatto
- Secondo ricercatori indipendenti di Tibane Labs, esistono due varianti dell'impianto con configurazioni di batteria e antenna diverse
- Le stime on-chain delle perdite oscillano tra 86 e 93 milioni di dollari su centinaia di wallet, secondo analisi di Bitquery e altre fonti indipendenti
Come funziona l'impianto: dalla flessible PCB alla trasmissione cellulare
L'analisi condotta da Tibane Labs ha rivelato un impianto di sofisticazione industriale. Secondo i ricercatori, si tratta di "una PCB flessibile panelizzata, del tipo ordinato presso una board house, non costruita a mano". Il cuore del sistema è un microcontrollore STM32G431KBU6 (Arm Cortex-M4, 128 KB flash, package UFQFPN-32), posizionato sotto la batteria del Ledger Nano X insieme a un modulo LTE schermato e un'eSIM quadrata di 2x2 millimetri.
Il ricercatore Mark Karpelès, ex-CEO di Mt. Gox, ha descritto il meccanismo: l'impianto "monitora semplicemente ciò che viene mostrato sullo schermo, prenderà nota della seed [phrase] mentre ti viene mostrata, poi la trasmette [all'attaccante]". La posizione dietro il display OLED consente di osservare ciò che l'utente vede, mentre la registrazione delle pressioni dei tasti completa la cattura della sequenza. La trasmissione avviene via rete cellulare, senza dipendere dalla connessione del computer a cui il wallet è collegato.
Secondo ricercatori indipendenti di Tibane Labs, esistono due varianti dell'impianto. La prima monta una batteria più piccola dell'originale con l'antenna posizionata sopra; la seconda utilizza la batteria originale del Ledger, con MCU e eSIM raschiati per ridurre lo spessore e l'antenna collocata lungo il bordo superiore del dispositivo. Entrambe le versioni sostituiscono l'imbottitura originale dietro lo schermo, mantenendo inalterate le dimensioni esterne. Ledger ha confermato l'impianto in almeno un dispositivo; le varianti multiple sono state identificate da ricercatori, non confermate ufficialmente dall'azienda.
Il Genuine Check: autentico ma non sufficiente
Il "Genuine Check" di Ledger, l'applicazione ufficiale che l'utente esegue all'accensione, verifica la presenza e l'autenticità del Secure Element: il chip crittografico che custodisce le chiavi private. Poiché l'impianto non sostituisce né altera questo componente, il controllo restituisce esito positivo.
Il dispositivo analizzato da Tibane Labs era arrivato con la confezione originale intatta e aveva superato il Genuine Check, perché il chip di sicurezza interno era autentico. Il sistema non prevede una verifica dell'integrità fisica dell'housing, dei connettori e dei percorsi di segnale tra periferiche e processore principale.
L'utente non dispone di strumenti domestici per rilevare questo tipo di compromissione. L'impianto è invisibile a ispezione superficiale, funziona senza alterare il comportamento del dispositivo e non genera anomalie rilevabili dal software di gestione. Solo una disassemblatura con identificazione dei componenti aggiuntivi ne rivela la presenza.
Il percorso della supply chain: CryptoBilis al centro dell'indagine
Tutti i casi confermati da Ledger sono riconducibili a un unico canale distributivo. Il comunicato aggiornato dell'11 ottobre 2026 specifica che "tutti i casi confermati relativi all'incidente di draining divulgato il 9 ottobre 2026 coinvolgono dispositivi venduti tramite il rivenditore del Sud-Est asiatico CryptoBilis". Il rivenditore ha sospeso tutte le vendite di hardware wallet in attesa delle indagini.
Rimangono non verificati i dettagli sul punto esatto di inserimento dell'impianto nella catena logistica. La fonte non specifica quando e dove la manipolazione sia avvenuta, né se coinvolga soltanto il magazzino di CryptoBilis o fasi precedenti del trasporto. Ledger ha aperto un'indagine con le autorità competenti; al momento non emergono sovrapposizioni infrastrutturali che colleghino l'operazione a un attore specifico.
Un elemento di contesto non dimostrato riguarda il cambio di proprietà di CryptoBilis, avvenuto nel marzo 2026. Ex-executive hanno riferito il cambio proprietà come elemento di contesto, ma la fonte non stabilisce un collegamento causale con l'incidente. Ledger non ha rilasciato una stima del numero totale di dispositivi compromessi, limitandosi a definire il fenomeno "limitato".
"Ledger can confirm that one of the impacted users' devices contained an unauthorized hardware implant. Ledger is reaching out to impacted users as part of the ongoing investigation" — Ledger Support (via X/Twitter)
Le cifre del danno: stime on-chain tra 86 e 93 milioni di dollari
Le perdite economiche sono state stimate da più analisti indipendenti attraverso tracciamento on-chain, con cifre che mostrano variabilità legata a tempistiche e metodologie diverse. Bitquery ha quantificato 92,9 milioni di dollari su 311 wallet multi-blockchain, di cui 70,5 milioni su rete TRON (prevalentemente in USDT) e 16,8 milioni in Bitcoin. Specter ha riportato una stima iniziale di 86 milioni di dollari.
Queste cifre non sono confermate ufficialmente da Ledger, che non ha rilasciato una propria stima delle perdite. La fonte non stabilisce se l'impianto abbia effettivamente causato tutte le perdite riportate o solo parte. Il divario tra le stime riflette la difficoltà di attribuzione causale nel tracciamento on-chain, dove movimenti sospetti possono coincidere con altre operazioni malevole non collegate all'impianto hardware.
Cosa fare adesso
Ledger ha raccomandato agli utenti che hanno acquistato dispositivi da CryptoBilis di non inizializzare wallet non ancora configurati e di spostare i fondi su un nuovo seed generato su hardware verificato. L'azienda ha indicato un periodo di 90 giorni per le operazioni di migrazione, senza però chiarire su quale base sia stata scelta questa tempistica: 90 giorni rappresentano una finestra prudenziale o una stima del rischio residuo? La fonte non fornisce elementi per verificare se il periodo sia adeguato o arbitrario.
Per i dispositivi già in uso, la verifica passa attraverso la catena di acquisto: chi ha comprato da CryptoBilis o non ricorda il canale distributivo dovrebbe considerare il rischio concreto di compromissione. Chi ha acquistato direttamente da Ledger o da rivenditori verificati non rientra nei casi confermati, anche se l'incidente solleva questioni generali sulla tracciabilità della supply chain dei dispositivi crittografici.
La raccomandazione di Ledger presuppone che l'utente possa identificare con certezza la provenienza del proprio dispositivo, cosa non sempre garantita per acquisti di seconda mano o regali. L'azienda non ha reso disponibile un registro pubblico dei seriali coinvolti, limitando la verificabilità individuale.
Perché l'incidente cambia il paradigma
Gli hardware wallet sono progettati per isolare le chiavi private da ambienti potenzialmente compromessi. Questo incidente sposta il problema dal software all'involucro fisico: l'attacco non viola la crittografia del Secure Element, ma aggira il suo scopo osservando ciò che l'utente inserisce e visualizza.
Il caso mette in luce un limite noto del Genuine Check: verifica l'autenticità del chip, non l'integrità dell'intero dispositivo. Non è una falla del sistema in sé, ma una caratteristica che gli acquirenti di dispositivi di sicurezza spesso non comprendono. La differenza tra "chip autentico" e "dispositivo non manomesso" resta un punto cieco per chi si affida esclusivamente a controlli automatizzati.
L'impianto via LTE aggiunge un elemento di indipendenza operativa: non richiede accesso alla rete dell'utente né compromissione del computer collegato. Questo lo distingue da attacchi più convenzionali che passano attraverso malware o phishing, anche se la fonte non specifica se l'indipendenza dalla connettività host sia stata una scelta progettuale intenzionale o una conseguenza della disponibilità dei componenti.
L'indagine è in corso con le autorità competenti. Le informazioni si basano su reportistica convergente con limiti noti: una sola fonte primaria strutturata indipendente (Tibane Labs) ha analizzato fisicamente l'impianto, mentre le conferme ufficiali di Ledger riguardano al momento un singolo dispositivo verificato.
Fonti: BleepingComputer, Help Net Security, The Hacker News, Crypto.news, CoinDesk
Le informazioni sono state verificate sulle fonti citate e aggiornate al momento della pubblicazione.
Fonti
- https://www.bleepingcomputer.com/news/security/ledger-confirms-hardware-wallet-spy-implant-behind-crypto-thefts/
- https://www.helpnetsecurity.com/2026/10/12/ledger-wallets-compromised-via-hardware-implant/
- https://thehackernews.com/2026/10/ledger-finds-unauthorized-hardware.html
- https://crypto.news/ledger-confirms-hidden-chip-in-crypto-wallet-amid-92m/
- https://www.coindesk.com/tech/2026/10/12/ledger-says-unauthorized-implant-found-in-at-least-one-device-sold-by-cryptobilis
- https://bitbo.io/news/ledger-wallet-implant-thefts/
- https://finance.yahoo.com/markets/crypto/articles/ledger-probes-potential-theft-87m-153036909.html
Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.