Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.
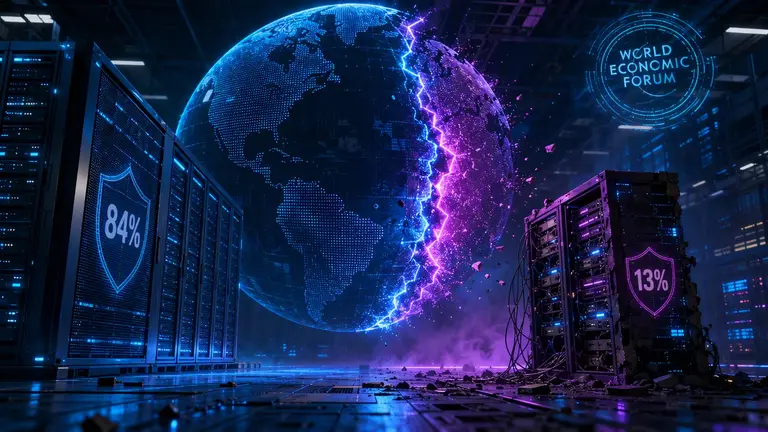
Akshay Joshi, Head of Centre for Cybersecurity del World Economic Forum, ha rilanciato oggi l'allarme su una frammentazione che sta erodendo la capacità difensiva globale. Il 91% delle più grandi organizzazioni ha già modificato la propria strategia di cybersecurity in risposta alla volatilità geopolitica, ma le più piccole sono due volte più propense a segnalare resilienza insufficiente. Il dato più netto: la fiducia nella preparazione nazionale oscilla tra l'84% in Medio Oriente e Nord Africa e il 13% in America Latina e Caraibi. Non è più questione di maturità tecnica: la geopolitica è diventata variabile endogena del threat model.
- Il 91% delle più grandi organizzazioni ha cambiato strategia cybersecurity per la volatilità geopolitica; il 64% fattorizza attacchi geopoliticamente motivati nella mitigazione del rischio
- Le organizzazioni più piccole segnalano resilienza insufficiente con frequenza doppia rispetto alle grandi, e l'85% di quelle con resilienza scarsa soffre carenza di workforce contro il 22% delle altamente resilienti
- La fiducia nella risposta nazionale a incidenti cyber maggiori è distribuita in modo estremamente disomogeneo: 84% Medio Oriente/Nord Africa, 13% America Latina e Caraibi
- L'87% dei rispondenti identifica le vulnerabilità legate all'AI come il rischio cyber in più rapida crescita; il 73% è stato personalmente colpito da frode cyber-enabled nel 2025
La geopolitica entra nel threat model: da contesto esterno a variabile definitoria
Joshi ha formulato la transizione in termini inequivocabili: la geopolitica è diventata "una delle variabili definitorie della cybersecurity", mentre le capacità cyber sono "increasingly part of geopolitical competition itself". Questa reciproca causalità strutturale ha conseguenze operative immediate per i CISO. La frammentazione regolatoria e sovranistica del digital landscape non è più un rumore di fondo da gestire a livello compliance: è un vettore di exposure che determina quali asset sono difendibili, quali partner sono affidabili e quali risposte istituzionali ci si può attendere.
La prova numerica è nel comportamento delle organizzazioni. Quando il 91% delle più grandi ha ridefinito strategia in risposta alla volatilità geopolitica, e il 64% ha incorporato attacchi geopoliticamente motivati nei modelli di rischio, si registra un salto di paradigma. Il threat model tradizionale — perimetro tecnico, severità CVSS, superficie di attacco ransomware — rimane necessario ma diventa insufficiente. La variabile che sposta l'ago della bussola è l'exposure sistemica: dipendenza da infrastrutture critiche nazionali, concentrazione della supply chain in aree a rischio geopolitico, accesso diseguale a intelligence governativa.
Il 'resilience gap' come fallimento di architettura, non di equità
La lettura dominante del divario di resilienza tende a inquadrarlo come problema di giustizia digitale: le grandi hanno risorse, le piccole no. Il dato WEF sposta il focus. Le organizzazioni altamente resilienti stanno costruendo "moat" collaborativi — fossati difensivi condivisi — attraverso intelligence sharing con governo e partner dell'ecosistema. Il 48% dei CEO di queste organizzazioni aumenta la collaborazione con le istituzioni. Le più piccole restano escluse da questi circuiti non per malignità, ma per architettura: i meccanismi di cooperazione pubblico-privato sono dimensionati su attori con capacità di assorbire costi fissi di coordinamento, personale cleared per briefings riservati, strutture legali per NDA governativi.
Il risultato è un effetto network negativo. La vulnerabilità delle PMI diventa vettore di attacco per le grandi aziende nella stessa supply chain. Joshi ha espresso questo meccanismo senza moduli cautelativi: "In an interconnected digital economy, underinvestment in one part of the ecosystem can create risk for everyone". La supply chain non è una catena lineare ma una rete: il nodo debole non espone solo se stesso, ma compromette la validità dei controlli degli altri nodi.
Disuguaglianze regionali: 84% contro 13% e la propagazione del rischio
Il divario regionale nella fiducia sulla preparazione nazionale è il dato più polarizzante del report. L'84% di fiducia in Medio Oriente e Nord Africa contro il 13% in America Latina e Caraibi non riflette solo differenze di spesa militare o di centri operativi CERT. Segnala una frammentazione della governance cyber globale in blocchi capacitivi e blocchi vulnerabili, con conseguenze per le multinazionali che attraversano entrambi con filiali, cloud regioni e fornitori.
Le aree a bassa fiducia istituzionale tendono a sviluppare workaround: dipendenza da vendor globali, esposizione a jurisdizioni con capability offensive, assenza di meccanismi di escalation cross-border. Questi workaround accumulano risk tecnico e legale che si trasferisce attraverso i contratti di service level, le clausole di force majeure e le coperture assicurative. Il CISO che opera globalmente deve ora calcolare la "geopolitical delta" di ogni regione: quanto la mancanza di risposta nazionale aumenta il tempo di contenimento e la probabilità di estorsione secondaria.
"Cyber resilience can no longer be assessed solely through technical vulnerabilities. Leaders must understand geopolitical exposure, critical infrastructure dependencies, supply-chain concentration and national response capacity, particularly as digital infrastructure itself increasingly becomes a strategic target." — Akshay Joshi, Head of Centre for Cybersecurity, World Economic Forum
AI: acceleratore asimmetrico che amplifica le disuguaglianze preesistenti
L'87% dei rispondenti che identifica le vulnerabilità AI come rischio in più rapida crescita non sta segnalando una minaccia astratta. L'AI accelera entrambi i lati del conflitto — offesa e difesa — ma con una asimmetria strutturale. Le capacità difensive AI richiedono competenze rare, dataset di addestramento proprietari e infrastrutture di calcolo concentrate. Le capacità offensive AI sono più facilmente distribuibili attraverso tool automated e servizi accessibili a threat actor con budget limitati.
Joshi ha messo in guardia sul rischio di concentrazione: "If advanced cyber capabilities remain concentrated in organizations and economies that can afford talent, technological progress risks widening rather than reducing existing cyber inequities". L'AI non crea ex nihilo il divario: lo amplifica perché i suoi benefici difensivi richiedono prerequisiti che le organizzazioni con resilienza insufficiente non possiedono. L'85% di queste ultime segnala carenza di workforce contro il 22% delle altamente resilienti: è lo stesso gap che rende l'adozione AI difensiva impraticabile.
Cosa fare adesso
Per i CISO e i board che devono tradurre questi dati in azione, quattro priorità emergono dalla lettura del report WEF:
- Ricalibrare il threat model sulla variabile geopolitica. Introdurre esplicitamente l'exposure geopolitica, la dipendenza da infrastrutture critiche nazionali e la concentrazione supply chain come parametri di primo livello, non come annotazioni di contesto
- Auditare l'accesso a circuiti di intelligence sharing. Verificare quali filiali, fornitori e joint venture rientrano in meccanismi di cooperazione pubblico-privato e quali restano fuori, mappando il rischio di propagazione
- Valutare la resilienza dei partner con la stessa metrica interna. Le organizzazioni altamente resilienti integrano la sicurezza negli acquisti e monitorano l'OT: estendere questa valutazione ai tier-2 e tier-3 della supply chain
- Contrastare la frode cyber-enabled come vector primario. Il 73% dei rispondenti è stato personalmente colpito nel 2025, e i CEO la classificano ora al di sopra del ransomware: il modello di difesa deve riflettere questa prioritarizzazione
La fine del perimetro: verso un risk model distribuito e geopoliticamente ancorato
La lettura più fredda dei dati WEF è che il perimetro difensivo come concetto operativo è in bancarotta. Non esiste più un "dentro" tecnicamente controllabile e un "fuori" geopoliticamente neutro. La resilienza è diventata proprietà emergente di un ecosistema in cui la vulnerabilità altrui è il proprio rischio, e la velocità di adattamento geopolitico è diventata variabile competitiva.
Le organizzazioni che stanno costruendo "moat" collaborativi con governo e intelligence sharing non lo fanno per altruismo istituzionale. Lo fanno perché hanno calcolato che l'alternativa — difendersi individualmente in un ecosistema condiviso — ha expected return negativo. La domanda che il report pone ai decisori non è come ridurre il divario in astratto, ma come gestire il fatto che il divario esiste e genera risk propagabile. La risposta, per ora, è nelle mani di chi ha già cambiato strategia.
Le informazioni sono state verificate sulle fonti citate e aggiornate al momento della pubblicazione.
Fonti
- https://www.helpnetsecurity.com/2026/10/12/akshay-joshi-wef-cyber-resilience-gap/
- https://www.weforum.org/stories/cybersecurity/cybersecurity-and-geopolitics-the-challenges-to-build-resilience-in-a-fragmented-world/
- https://thehackernews.com/2026/10/the-sixth-voice-of-ciso-data-shows.html
- https://www.helpnetsecurity.com/2026/01/13/wef-global-cybersecurity-outlook-2026/
- https://www.helpnetsecurity.com/2026/03/24/ai-agent-identity-security-systems/
- https://www.helpnetsecurity.com/2025/06/26/tim-sattler-jungheinrich-industrial-environments-cybersecurity/
- https://www.helpnetsecurity.com/2026/10/07/software-security-vulnerability-management-survey/
Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.