Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.
I ricercatori di Rapid7 hanno scoperto TED, un toolkit Linux che converte bilanciatori di carico HAProxy in piattaforme di spionaggio persistente. Le campagne, attive già dall'inizio del 2025, hanno colpito aziende sudcoreane dei settori automotive e media. La novità non è la finalità — il cyber-spionaggio di Stato nordcoreano è un dato di fatto documentato — ma il livello di integrazione: il backdoor è compilato direttamente nel binario HAProxy 2.8.12 della vittima, sfruttando la filter API nativa per intercettare traffico in chiaro dopo la terminazione SSL. I load balancer, tradizionalmente esclusi dalla copertura EDR perché trattati come appliance di rete, diventano così punti ciechi con visibilità totale sul flusso applicativo.
- Il backdoor TED è compilato come parte integrante di HAProxy 2.8.12, non come processo esterno: genera zero processi anomali, zero connessioni outbound inaspettate e zero voci di log
- I server C2 identificati — img.darklights.store e img.monderhouse.space — richiedono autenticazione tramite api_token e implementano sei handler di comando numerati da 0 a 5
- L'intercettazione avviene post-SSL termination sfruttando la filter API nativa di HAProxy, con il traffico legittimo che continua a operare normalmente
- Rapid7 attribuisce l'attività a gruppi APT nordcoreani con medium confidence, basandosi su target, tecniche di offuscamento e sovrapposizioni di infrastruttura C2 con APT37
Come TED annulla il perimetro di sicurezza
La profondità dell'integrazione è il tratto distintivo di questa campagna. Secondo quanto documentato da Rapid7, il backdoor TED non è un binario aggiuntivo che gira sul sistema: è il sistema. Viene compilato direttamente nel codice sorgente di HAProxy 2.8.12 della vittima, sfruttando internal memory pools, event scheduler e process management infrastructure del bilanciatore. Il traffico di load balancing genuino continua a funzionare senza anomalie visibili.
Il meccanismo di intercettazione sfrutta la filter API di HAProxy — un'interfaccia legittima progettata per trasformare, analizzare o bloccare flussi HTTP — per catturare traffico in plaintext dopo che la terminazione SSL ha decrittato i payload. In questo scenario, il bilanciatore di carico non è più un passaggio sicuro tra Internet e le applicazioni: è il luogo dove il dati vengono letti in chiaro da un attore che li estrae silenziosamente.
L'occultamento è totale. Il C2 response path scrive direttamente su raw TCP socket, bypassando il logging subsystem di HAProxy. Rapid7 ha documentato anche tecniche di counter-scrubbing che impediscono alle dashboard di monitoraggio di segnalare anomalie. Come riportato da Dark Reading citando i ricercatori, "l'implant genera no anomalous processes, no unexpected outbound connections and no log entries". Nessuna firma comportamentale standard può rilevarlo.
"The standout feature of this toolkit is its depth of integration with the target environment. The ted backdoor is compiled as part of the victim's existing HAProxy version 2.8.12." — Rapid7 researchers (via CyberWire)
L'infrastruttura C2: comandi, tempistiche e sopravvivenza
Il canale di comando e controllo è strutturato con precisione operativa. I server identificati — img.darklights.store e img.monderhouse.space — richiedono autenticazione tramite api_token. La comunicazione implementa una jump table con mode byte ASCII da '0' a '5', corrispondenti a sei funzioni distinte: esecuzione comandi, scrittura configurazione, drop di payload staged, reverse shell, e due handler aggiuntivi.
La tempistica di polling è configurabile: il default è di 43.200 secondi, ovvero 12 ore, riducibile a 30 secondi in fast-poll mode. Ogni ciclo C2 prevede 6 tentativi di connessione con intervalli di 5 secondi tra un retry e l'altro. L'output dell'esecuzione comandi viene bufferizzato in uno spazio di 1 MB. Queste metriche, documentate nei campioni analizzati da Rapid7, indicano un design pensato per la persistenza a lungo termine piuttosto che per l'esfiltrazione massiva rapida.
L'offuscamento interno è consistente: un cipher di sostituzione personalizzato ricorre in tutto il toolkit per cifrare le credenziali raccolte. La tecnica non è sofisticata crittograficamente — Rapid7 la descrive come semplice — ma è omogenea, un pattern che si riscontra in altre operazioni attribuite a attori nordcoreani.
La catena di attacco: dal Groupware alla persistenza
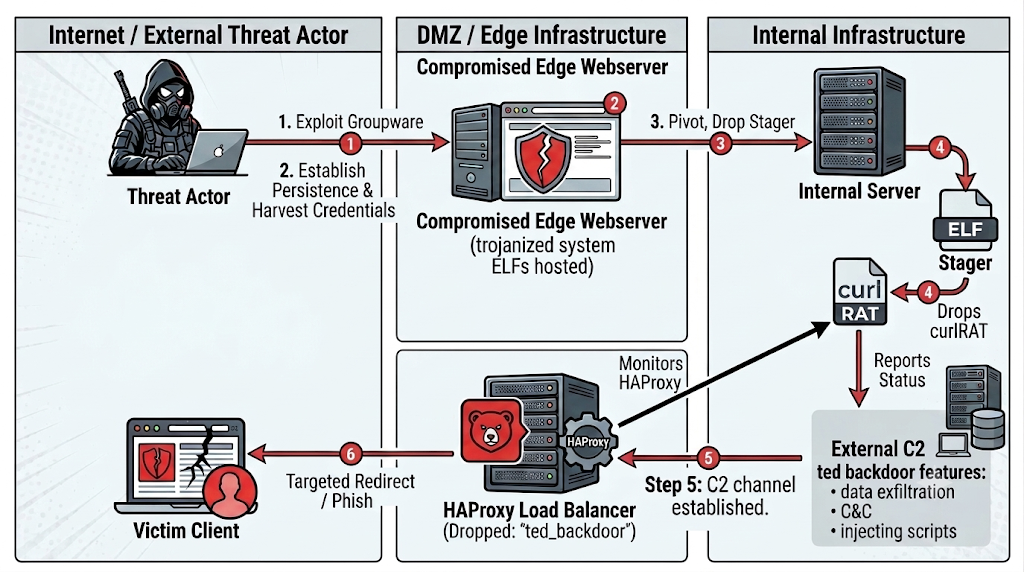
Le vittime identificate da Rapid7 eseguivano edge webserver con porte 80, 443 e 25 esposte. La porta 443 ospitava un portale Groupware, la 25 un server mail. Questa superficie d'attacco è coerente con il modus operandi documentato di Kimsuky, gruppo APT nordcoreano noto per sfruttare RCE in server mail di vendor groupware sudcoreani dall'inizio del 2026. Rapid7 presenta questo scenario in figura 1 come ipotesi di initial access, con riferimento a potenziali CVE del Groupware portal — esplicitamente non confermate come vettore verificato in queste intrusioni.
Dopo il primo accesso, il toolkit TED si dispiega in più componenti: oltre al backdoor HAProxy, include un SSH keylogger, CurlRAT (un RAT basato su curl), uno stager, e binari di sistema trojanizzati — crond, agetty, atd, sshd, polkitd. La compilazione in HAProxy 2.8.12, rilasciato il 22 novembre 2024, fornisce un earliest possible date per la costruzione del backdoor. I campioni più vecchi su VirusTotal risalgono alla metà del 2025, confermando una linea temporale di attività che supera l'anno.
La fonte non specifica il numero esatto di vittime né l'ampiezza geografica oltre al contesto sudcoreano. L'attribuzione DPRK resta a medium confidence: i ricercatori non identificano una sovrapposizione infrastrutturale che colleghi inequivocabilmente TED a un gruppo specifico come Kimsuky o Lazarus, ma sottolineano coerenza con il pattern di targeting di settori strategici sudcoreani e con le tecniche di offuscamento tipiche dell'ecosistema nordcoreano.
"From the attacker's standpoint, the load balancer is an ideal location because SSL terminates there, it sits in front of all applications, and load balancers are often excluded from endpoint detection coverage because they are treated as network appliances rather than servers" — Rapid7 research team (via Dark Reading)
L'evoluzione del modello di minaccia DPRK
TED rappresenta uno spostamento qualitativo nel panorama delle minacce nordcoreane. Le campagne precedenti si concentravano su trojanizzazione di installer legittimi — software nativo per Windows o Linux distribuito con payload aggiuntivi. TED va oltre: non si affianca all'infrastruttura, ma si fonde con essa. Come hanno osservato i ricercatori di Rapid7 via Dark Reading, "TED represents a further step by embedding into production infrastructure rather than running alongside it". Qualcuno, aggiungono, "ha speso tempo serio leggendo il codice sorgente di HAProxy e testando contro un'istanza live".
Questo approccio ha conseguenze architetturali per la difesa. I bilanciatori di carico gestiscono traffico decrittato, sono posizionati in posizione privilegiata nella topologia di rete, e sono sistematicamente sottorappresentati nei programmi di endpoint detection. La logica tradizionale — EDR sugli endpoint utente, scansione delle macchine virtuali, hardening dei server applicativi — lascia un vuoto dove il dato è più vulnerabile: nel momento di transito tra cifratura e applicazione.
Cosa fare adesso
Le organizzazioni che gestiscono infrastrutture HAProxy o bilanciatori di carico analoghi devono rivalutare il perimetro di sicurezza con azioni concrete:
- Verificare l'integrità dei binari compilati tramite hash SHA256 noti e confronto con release ufficiali HAProxy: i campioni TED non possono essere riprodotti esattamente dalle build ufficiali a causa della compilazione personalizzata
- Implementare memory baselining per rilevare anomalie nell'utilizzo di internal memory pools e event scheduler di HAProxy, indicatori che i log tradizionali non catturano
- Abilitare correlation out-of-band dei log da fonti indipendenti rispetto al bilanciatore, per identificare discrepanze tra traffico osservato a livello di rete e assenza di registrazioni attese
- Rivisionare la copertura EDR/EDR-equivalente sui load balancer: se trattati come appliance di rete esenti da monitoring, rappresentano un punto cieco sistemico con visibilità su tutto il flusso applicativo
Il punto di non ritorno per i network appliance
La campagna TED dimostra che la distinzione tra "infrastruttura di rete" e "endpoint da proteggere" è operativamente morta. I bilanciatori di carico hanno accesso a dati in chiaro, privilegi di esecuzione, e spesso scarsa attenzione da parte dei team di sicurezza. Gli attori nordcoreani hanno identificato questo disallineamento e lo stanno sfruttando con pazienza misurata in mesi, non in ore.
Il dato più inquietante non è tecnicamente il backdoor in sé, ma la sua invisibilità strutturale: non c'è processo da terminare, connessione da bloccare, o log da analizzare. La sicurezza futura di questi sistemi richiederà verifica dell'integrità a livello di compilazione, monitoraggio della memoria a runtime, e sospettosità sistematica verso qualsiasi componente che tocchi dati decrittati — indipendentemente da come è etichettato nell'inventario IT.
FAQ
Perché HAProxy 2.8.12 specificamente?
Il dossier non chiarisce se la versione 2.8.12 sia stata scelta per caratteristiche tecniche particolari o sia semplicemente quella in esecuzione nelle vittime al momento della compromissione. La data di rilascio (22 novembre 2024) fornisce solo un termine post quem per la compilazione del backdoor.
È possibile rilevare TED con strumenti standard?
Secondo Rapid7, no: l'assenza di processi anomali, connessioni inaspettate e voci di log rende TED invisibile a monitoraggi comportamentali convenzionali. La detection richiede verifica dell'integrità del binario e analisi out-of-band del traffico di rete.
L'attribuzione a DPRK è certa?
Rapid7 assegna medium confidence all'attribuzione. Non emergono sovrapposizioni infrastrutturali che colleghino inequivocabilmente TED a un gruppo specifico come Kimsuky o Lazarus allo stato attuale.
Le informazioni sono state verificate sulle fonti citate e aggiornate al momento della pubblicazione.
Fonti
- https://www.darkreading.com/cyberattacks-data-breaches/cyber-south-korean-media-automotive
- https://www.rapid7.com/blog/post/tr-dprk-apts-ted-backdoor-curlrat-target-south-korean-media-automotive-sectors
- https://thehackernews.com/2026/09/kremlin-banking-malware-hijacks-chrome.html
- https://thecyberwire.com/newsletters/daily-briefing/15/171
- https://securityaffairs.com/198495/breaking-news/security-affairs-newsletter-round-593-by-pierluigi-paganini-international-edition.html
- https://www.marketsandmarkets.com/Market-Reports/geography/v2x-cybersecurity-market/south-korea
- https://ics-cert.kaspersky.com/publications/reports/2023/09/25/apt-and-financial-attacks-on-industrial-organizations-in-h1-2023/#korean-speaking-activity
- https://krebsonsecurity.com/2026/09/fbi-probes-service-selling-153m-drivers-licenses/
- https://www.rapid7.com/cdn/images/blta751583dd18a172b/6a99bbfe49d4290742a52396/ted-backdoor-attack-chain.png
Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.