Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.
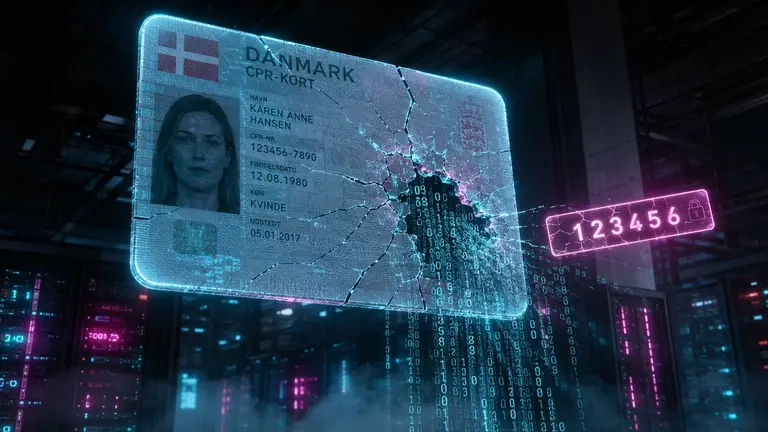
La sera del 2 ottobre 2026 le autorità danesi hanno rilevato un'irregolarità nel sistema CPR, il registro nazionale di identità: un accesso non autorizzato durato oltre tre settimane aveva estratto dati associati a circa 8,8 milioni di numeri CPR, quasi l'intera popolazione registrata del paese. Il varco non era una vulnerabilità zero-day nel sistema governativo, ma l'account amministrativo di Pays ApS, micro-azienda IT con sede a Odense e due dipendenti al luglio 2026, che gestiva accesso legittimo al database con credenziali deboli.
- Pays ApS, azienda IT di due dipendenti con accesso legittimo al sistema CPR danese, è stata il punto di ingresso per l'estrazione di dati di circa 8,8 milioni di persone
- L'accesso non autorizzato è iniziato il 10 settembre 2026; le fonti riportano durate discordanti: 21 giorni e 17 ore secondo Cybernews, o "circa 10 giorni" secondo CSO Online
- La password '123456' è stata citata come elemento di accesso, inclusa in almeno tre account di cui uno amministratore, secondo dichiarazioni di un hacker anonimo a Politiken riportate da fonti editoriali
- I dati esposti includono nomi, indirizzi e numeri CPR; i record con nome e indirizzo protetto non sono risultati coinvolti, secondo il comunicato della CPR Administration
Come due dipendenti e una password banale hanno aperto l'intero registro nazionale
Pays ApS opera nel settore IT danese con accesso autorizzato al Centrale Personregister, il database che assegna e gestisce i numeri CPR — l'equivalente danese del codice fiscale, usato per ogni interazione con lo stato, dalla sanità alla fiscalità. La managing director Sophie Laursen ha confermato a TV 2, riportata dal Copenhagen Post e citata da Cybernews: "We can confirm that we are the company that has been subjected to an attack where our legal access to search for information in the CPR system has been abused".
Secondo le dichiarazioni dell'hacker anonimo riportate da Politiken e diffuse da fonti editoriali specializzate, l'attaccante avrebbe utilizzato una password trafugata di un ex dipendente per accedere a tre account Pays ApS, di cui almeno uno con privilegi amministrativi. La password '123456' è citata in questo contesto, sebbene le fonti la presentino come "reportedly" o "allegedly" basata sulla sola dichiarazione dell'hacker, senza conferma forense indipendente. L'attaccante avrebbe creato due programmi automatizzati per estrarre i dati dal sistema.
Il meccanismo tecnico è l'abuso di accesso legittimo: non una violazione del perimetro del CPR, ma l'utilizzo di credenziali valide di una terza parte autorizzata per query massive e anomale. Questa architettura, dove entità esterne di qualsiasi dimensione operano con accesso diretto a sistemi governativi centralizzati, trasforma ogni singolo account in un potenziale single point of failure.
Oltre 14 milioni di ricerche e nessun arresto automatico
CSO Online riporta un dato aggiuntivo non presente in altre fonti: oltre 14 milioni di ricerche effettuate attraverso l'account compromesso, con circa 8,8 milioni di record restituiti. Questo volume di query, distribuito su un arco temporale che le fonti collocano tra i 10 e i 21 giorni, non ha attivato meccanismi di interruzione automatica nel sistema CPR.
"A compromised account at a single supplier can bypass an organization's core security controls and turn a legitimate connection into a massive data exposure" — Dray Agha, senior manager of security operations at Huntress
La discrepanza sulla durata è significativa e non spiegata nel dossier: Cybernews cita "21 days and 17 hours, beginning on September 10th", mentre CSO Online indica "about 10 days" per il periodo di accesso. Il dossier non chiarisce se le fonti si riferiscano a periodi diversi di attività, a fasi distinte dell'incidente, o a errori di reporting. La data di inizio — 10 settembre 2026 — è coerente tra le fonti; il rilevamento è fissato alla sera del 2 ottobre 2026 dal comunicato CPR Administration.
Il numero preciso di record esposti, secondo Politiken citato da Cybersecurity News, è 8.749.975: 5,5 milioni di persone viventi e 3,3 milioni di deceduti. La cifra è arrotondata a "circa 8,8 milioni" nelle headline e nel comunicato ufficiale. Su 11 milioni di individui totali nel sistema CPR, l'esposizione ha interessato quasi l'intero universo registrato, residenti, defunti ed emigrati compresi.
La risposta governativa e i limiti del dossier
La CPR Administration ha emesso un comunicato stampa la sera del 2 ottobre 2026, confermando l'esposizione di nomi, indirizzi e numeri CPR e specificando che i record con nome e indirizzo protetto — tipicamente individui sotto protezione testimoni o vittime di violenza — non sono risultati coinvolti. Le autorità hanno revocato l'accesso a Pays ApS, segnalato l'incidente all'Autorità danese per la protezione dei dati e avviato un'indagine presso la National Special Crime Unit.
Il ministro Christina Egelund, titolare della Ricerca, dell'Istruzione e della Digitalizzazione, ha definito l'incidente "deeply serious" e ha annunciato una "mappatura completa" del caso. Il MitID, il sistema di autenticazione a due fattori danese, riduce il rischio di impersonificazione diretta tramite soli numeri CPR, sebbene la combinazione di nomi, indirizzi e codici identificativi esponga i cittadini a rischi significativi di phishing mirato e social engineering.
Su diversi punti il dossier presenta lacune documentali. Non emerge se la password '123456' sia stata verificata forensicmente o resti esclusivamente dichiarazione dell'hacker anonimo. Non è noto se l'attaccante agisca isolatamente o come parte di un gruppo strutturato, né se i dati siano stati effettivamente venduti o condivisi oltre la consegna a Politiken. Le autorità non hanno reso pubblico lo stato dell'indagine della National Special Crime Unit, né eventuali sanzioni a carico di Pays ApS.
Cosa fare adesso
I cittadini danesi esposti devono assumere che la combinazione di nome, indirizzo e numero CPR sia in circolazione e agire di conseguenza. Tre azioni specifiche sono immediatamente rilevanti per questo caso.
Monitorare le comunicazioni in entrata con sospetto elevato. L'esposizione di nome, indirizzo e CPR rende plausibili email e messaggi di phishing altamente personalizzati che citano dati corretti per costruire fiducia. Verificare sempre l'origine di richieste che citano il CPR, anche se apparentemente da enti pubblici.
Verificare che il MitID sia attivo e configurato correttamente. Il sistema a due fattori è la barriera principale contro l'impersonificazione diretta dei servizi governativi con soli numeri CPR esposti. Non disattivare le notifiche di accesso e rifiutare autenticazioni non richieste.
Richiedere informazioni alla CPR Administration sulla "mappatura completa" annunciata dal ministro Egelund. Il dossier non documenta portali di verifica individuali, ma la pressione sui canali ufficiali per tempistiche e modalità di comunicazione ai diretti interessati è l'unico strumento disponibile per ottenere conferma specifica del proprio coinvolgimento.
Domande e risposte
Perché il numero CPR danese è così sensibile?
Il CPR è il codice identificativo unico assegnato a ogni residente, defunto o emigrato danese. È richiesto per ogni servizio pubblico e molti privati, rendendo la sua combinazione con nome e indirizzo uno strumento efficace per il phishing mirato e il social engineering, anche se il MitID a due fattori impedisce l'impersonificazione diretta dei servizi governativi.
Cos'è la "protezione del nome e dell'indirizzo" menzionata nelle fonti?
Il dossier cita il comunicato CPR Administration secondo cui i record con "nome e indirizzo protetto" non sono stati esposti. Questa categoria, comune nei registri nordici, protegge individui in situazioni di rischio specifico (protezione testimoni, stalking, violenza domestica). Il dossier non specifica quanti record rientrino in questa categoria.
Possono i cittadini verificare se i propri dati sono stati esposti?
Il dossier non documenta strumenti di notifica individuale o portali di verifica messi a disposizione dalle autorità. La CPR Administration e il ministero hanno annunciato una "mappatura completa", ma non emergono dettagli su tempistiche o modalità di comunicazione ai diretti interessati.
Le informazioni sono basate sulle fonti citate e aggiornate al momento della pubblicazione.
Le informazioni sono basate sulla fonte citata e aggiornate al momento della pubblicazione.
Fonti
- https://cybernews.com/security/denmark-cpr-data-breach-weak-password/
- https://cybersecuritynews.com/admin-password-danish-data-breach/
- https://cybernews.com/security/denmark-cpr-data-breach-exposes-millions/
- https://www.csoonline.com/article/4231797/denmarks-national-id-system-breach-exposes-personal-data-of-8-8m.html
Ricevi DeafLetter
Una selezione settimanale di segnali, vulnerabilità e guide. Gli avvisi critici restano facoltativi.
Puoi cancellarti in ogni momento. Privacy policy.