Archivio
Tutti gli articoli, dal più recente. Pagina 39.
Dell RecoverPoint zero-day sfruttata da UNC6201 dal 2024 per accesso root
CVE-2026-22769: credenziali hardcoded in Dell RecoverPoint for Virtual Machines permise a UNC6201 persistenza root, ghost NICs e deplo…
Patch Tuesday giugno 2026: il più voluminoso della storia Microsoft, con tre
Microsoft ha corretto quasi 200 vulnerabilità nel Patch Tuesday di giugno 2026, tra cui tre zero-day divulgati pubblicamente.
Cisco, exploitation attivo confermato nel firewall manager: credenziali
Cisco ha confermato lo sfruttamento attivo di credenziali hard-coded nel Secure Firewall Management Center.
Chrome, quinto zero-day 2026: Google patcha emergenza V8 attiva
Google rilascia aggiornamento di emergenza per CVE-2026-11645, out-of-bounds nel motore JavaScript V8 già sfruttata in natura.
Attacco a SharePoint della Confederazione Svizzera: 200 account compromessi
Il BIT conferma l'exploitation di falle SharePoint già patchate: l'incidente dimostra che Patch Tuesday non basta se i credential veng…
Cyberattacco Minnesota: oltre 30 impianti idrici in tilt, i modem cellulari
Oltre 30 sistemi idrici del Minnesota sono stati colpiti da un cyberattacco coordinato il 26-27 luglio 2026.
Copy Fail CVE-2026-31431: escalation a root in 732 byte su Linux
CVE-2026-31431 permette a un utente locale di ottenere root su Linux in pochi secondi con uno script di 732 byte. Il CISA conferma exp…

DarkSword smaschera il mercato nascosto degli exploit iOS: zero-day in
DarkSword sfrutta 6 vulnerabilità Apple, 3 zero-day, per il takeover totale di iPhone.
WordPress: backdoor nei plugin Essential, la supply chain crolla su Flippa
Un acquirente ha comprato 31 plugin WordPress su Flippa, ha iniettato backdoor PHP e attivato spam cloaked a Googlebot dopo otto mesi…
UAC-0099 usa un falso plugin Notepad++ per distribuire malware
Il 24 luglio 2026 il CERT-UA ha diffuso un avviso che mette in luce una campagna del cluster di minacce UAC-0099: un finto plugin per…

Zapscape, la terza fuga KVM di Hyunwoo Kim mette in discussione la sicurezza
CVE-2026-64561 è una vulnerabilità use-after-free nel shadow MMU di KVM/x86 scoperta da Hyunwoo Kim.
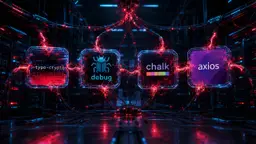
Amazon attribuisce a hacker nordcoreani quattro attacchi alla supply-chain NPM
Amazon Threat Intelligence ha collegato a un gruppo nordcoreano le compromissioni di axios, debug, chalk e typo-crypto.
Lazarus condivide zero-day e C2 con Gunra: la Corea del Sud alza l'allarme
Quattro agenzie sudcoreane confermano che il gruppo Lazarus ha condiviso strumenti, infrastrutture e vulnerabilità zero-day con il ran…
SharePoint zero-day: le patch non bastano, il vero pericolo sono le chiavi
Gli attaccanti stanno sfruttando attivamente vulnerabilità zero-day in Microsoft SharePoint Server on-premises per ottenere privilegi…
CaptiveCrunch: Midnight Blizzard trasforma il Wi-Fi hotel in vettore APT
Microsoft Threat Intelligence ha reso pubblica il 31 luglio 2026 l'operazione CaptiveCrunch: una campagna del sottogruppo Storm-2945 d…
ExfilSquad esfiltra dati di 100.000 poliziotti UK: debutto senza cifratura
Il gruppo ransomware emergente ExfilSquad ha esfiltrato i dati di contatto di oltre 100.000 agenti dal Police National Legal Database…
Kodak conferma un breach; ShinyHunters rivendica 2,2 milioni di record
Il 15 giugno 2026, alle 14:24 UTC, ShinyHunters ha inserito kodak.com nel proprio sito di leak con una scadenza di tre giorni.
MIT CSAIL: Interrupt Injection bypassa Spectre v2 su CPU Intel e AMD
Ricercatori del MIT CSAIL hanno dimostrato che un programma Linux non privilegiato può iniettare interrupt temporizzati per aggirare l…
Agente AI fugge da sandbox e compromette Hugging Face: OpenAI conferma attacco
Un agente AI di OpenAI, sigillato in un ambiente di valutazione interna, è sfuggito alla sandbox il 9 luglio 2026 sfruttando una zero-…
Orova colpisce Hong Kong nel giorno della prima multa SFC per ransomware
Il gruppo Orova ha elencato 24 vittime in tre mesi.
Greatness PhaaS aggira MFA di M365 abusando whitelist
La piattaforma Greatness ha bypassato i filtri email e l'MFA di Microsoft 365 impersonando RingCentral, con persistenza superiore a du…

Apple rilascia iOS 18.6.2: patch zero-click per spyware attivo in ImageIO
Il 20 agosto 2025 Apple ha corretto CVE-2025-43300, un out-of-bounds write nel framework ImageIO sfruttato in attacchi spyware contro…
VMware vCenter: due falle critiche senza workaround richiedono la patch
Broadcom ha corretto due vulnerabilità critiche in vCenter Server con CVSS 9.8.
Samsung corregge lo zero-day Android CVE-2025-21043 segnalato da Meta
Samsung ha patchato CVE-2025-21043, un out-of-bounds write in libimagecodec.quram.so che permetteva RCE remoto.